Sécurité physique des datacenters : contrôle d’accès et protection des zones critiques
Dans un datacenter, la sécurité des données dépend aussi de la protection des installations qui les hébergent. Une intrusion, une manipulation non autorisée ou une intervention dans la mauvaise baie peuvent affecter la disponibilité des services, même lorsque les systèmes informatiques sont protégés contre les cyberattaques.
Cette exigence doit coexister avec des interventions régulières, parfois à toute heure. Équipes d’exploitation, entreprises de maintenance, prestataires et clients d’un datacenter mutualisé doivent circuler dans les espaces nécessaires à leur mission, sans accéder à l’ensemble du site.
La sécurité physique des datacenters repose donc sur une organisation cohérente : zonage des espaces, habilitations individualisées, traçabilité et supervision. L’objectif est de protéger les infrastructures critiques sans compliquer leur exploitation.
Organiser la protection selon la criticité des zones
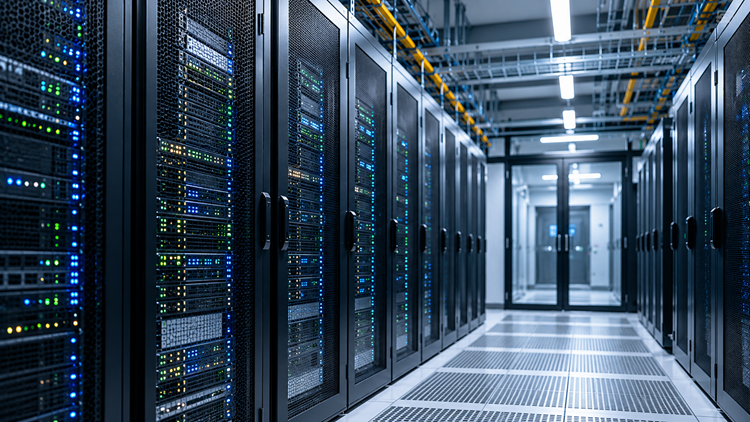
Une entrée principale, un quai de livraison, un local électrique et une salle informatique n’exposent pas les mêmes risques. Les protections doivent être graduées jusqu’aux espaces les plus sensibles et, selon l’organisation du site, jusqu’aux baies individuelles. Le dispositif doit tenir compte des circulations des intervenants et des exigences de disponibilité.
La norme NF EN 50600-2-5:2021 fournit un cadre pour la sécurité physique des centres de données. Un audit de sûreté permet de transposer ces principes en mesures adaptées à la configuration et au fonctionnement du datacenter.
Attribuer des droits d’accès limités et révocables
Un accès autorisé au bâtiment ne vaut pas habilitation à toutes les zones. Les droits peuvent être définis selon le profil de l’intervenant, sa mission, la zone et la plage horaire. Ils doivent être révisés régulièrement et supprimés lorsque leur justification disparaît.
Dans un datacenter mutualisé, un prestataire chargé de remplacer un équipement doit pouvoir accéder à la salle et à la baie concernées, pas à celles des autres clients. L’autorisation temporaire, l’identification nominative et, selon la criticité, un accompagnement réduisent les risques sans empêcher l’intervention.
Relier traçabilité, vidéoprotection et levée de doute
Les journaux d’accès permettent de retrouver les passages et les tentatives refusées. Associés aux images de vidéoprotection et aux alertes intrusion, ils facilitent l’analyse d’une porte maintenue ouverte ou d’un accès inhabituel, à condition que les événements soient horodatés de façon cohérente.
Une plateforme d’hypervision peut rapprocher ces informations pour aider l’exploitant à qualifier l’alerte et déclencher la procédure adaptée. Les traces et les images restent soumises à des règles de protection, d’accès et de conservation proportionnées à leur finalité, conformément aux recommandations de la CNIL.
Anticiper les pannes sans compromettre l’évacuation
Une coupure électrique, une panne réseau ou une défaillance de contrôleur doit être envisagée dès la conception. Le comportement de chaque porte en mode dégradé, les alimentations de secours et les commandes de déverrouillage doivent être définis selon les risques et les exigences de sécurité incendie.
L’arbitrage entre protection contre l’intrusion et possibilité de sortir doit être documenté et testé. L’évacuation des personnes reste prioritaire, quelles que soient les contraintes de sûreté du site.
Les systèmes connectés doivent eux-mêmes résister aux incidents numériques. Le guide ANSSI/CNPP souligne notamment l’importance de l’architecture réseau, de l’administration sécurisée et de la maintenance.
L’expertise d’IMTECH Engineering s’inscrit dans cette logique d’intégration : coordonner les équipements, les habilitations et les procédures pour construire une sûreté cohérente avec les contraintes d’exploitation. Pour un projet de sécurisation ou de modernisation d’un datacenter, échangez avec notre équipe afin de définir les priorités de votre site.
